Με αφορμή την ηλεκτρονική αποστολή των κλήσεων της Τροχαίας απευθείας στα κινητά, οι επιτήδειοι επιχειρούν να «παγιδεύσουν» τους οδηγούς με παραπλανητικά μηνύματα από υποτιθέμενες παραβάσεις προκειμένου να αποσπάσουν χρήματα.
Νέες πρακτικές εξαπάτησης έχουν σκαρφιστεί ορισμένοι απατεώνες προκειμένου να αποσπάσουν χρήματα ή ευαίσθητα προσωπικά δεδομένα από ανυποψίαστους πολίτες, αποστέλλοντας μαζικά SMS προσποιούμενοι κάποιον επίσημο φορέα όπως το govgr ή την EL.AS (Ελληνική Αστυνομία).
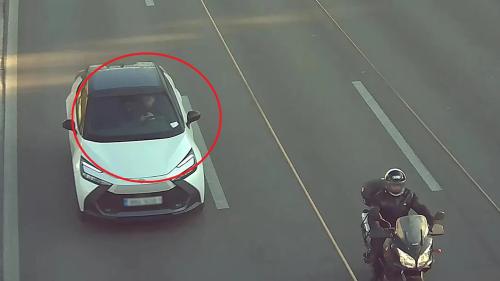
Φυσικά το phishing δεν είναι μια νέα τακτική, ωστόσο με αφορμή την ψηφιοποίηση των υπηρεσιών του δημοσίου και το γεγονός ότι οι κλήσεις της Τροχαίας από τις κάμερες (ταχύτητας, λεωφορειολωρίδας και ερυθρού σηματοδότη) αποστέλλονται πλέον ψηφιακά στη Θυρίδα Πολίτη και στα κινητά τηλέφωνα επανέφεραν στο προσκήνιο τις επιθέσεις κυβερνοεπίθεσης.
BUY NOW
Η νέα αυτή απάτη όμως είναι εξαιρετικά σοβαρή και αληθοφανής καθώς όπως αναφέραμε αποστολέας του μηνύματος εμφανίζεται να είναι κάποιος επίσημος φορέας του κράτους, προκαλώντας έντονο προβληματισμό στα θύματα.
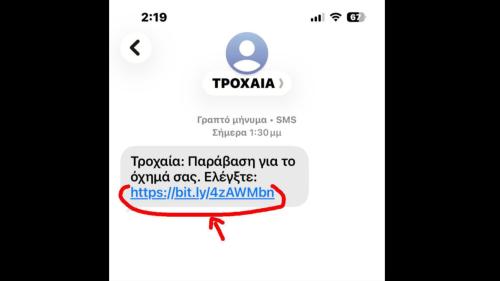
Χαρακτηριστικό είναι το SMS που αναφέρει ότι ένα πρόστιμο βρίσκεται υπό λήξη και απαιτείται άμεσα έλεγχος, καλώντας τους παραλήπτες να πατήσουν στον σύνδεσμο για να πληρώσουν άμεσα την κλήση. Μάλιστα είναι ιδιαίτερα πιθανό κάποιος να μπερδευτεί καθώς όπως παρατηρούμε ο ίδιος αποστολέας έχει αποστείλει στο παρελθόν ξανά SMS, το οποίο όμως ήταν από τον επίσημο φορέα govgr.
Ο σύνδεσμος προφανώς και δεν ανακατευθύνει τον αποστολέα σε καμία επίσημη κυβερνητική ιστοσελίδα, αντιθέτως επιδιώκει να υποκλέψει προσωπικά δεδομένα και κωδικούς πρόσβασης του e-banking.
Οι επιτήδειοι βασίζονται κυρίως στον φόβο και τον πανικό του παραλήπτη, ενώ συχνά στοχεύουν και άτομα μεγαλύτερης ηλικίας που ενδεχομένως δεν είναι εξοικειωμένα με τέτοιες ηλεκτρονικές απάτες.
Για να αναγνωρίσετε ένα γραπτό μήνυμα-παγίδα δώστε μεγάλη σημασία στον σύνδεσμο. Αν το link δεν τελειώνει αυστηρά σε «.gov.gr», αποτελεί άμεση απόδειξη απάτης. Επίσης συχνά ο σύνδεσμος μπορεί να φαίνεται σωστός αλλά στην πραγματικότητα να περιέχει εσκεμμένα λάθος κάποιον χαρακτήρα, όπως «g0v.gr» ή «goov.gr».
Η αποστολή δεκάδων χιλιάδων τέτοιων SMS ανάγκασε μάλιστα την ΕΛΑΣ να εκδώσει αρκετές φορές επίσημες ανακοινώσεις προειδοποιώντας τους παραλήπτες να μη βιαστούν να πατήσουν τον σύνδεσμο σε ύποπτα μηνύματα, να ελέγχουν πάντα τον αποστολέα και να μην κοινοποιούν προσωπικά η τραπεζικά στοιχεία σε τρίτους.
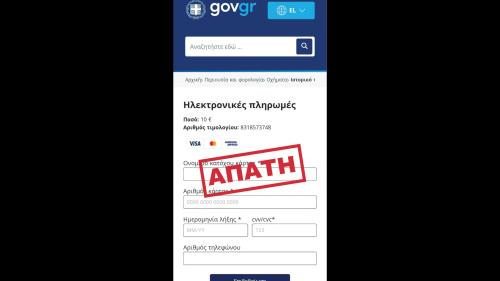
Καμία κρατική υπηρεσία δεν ζητά μέσω SMS ή μη επαληθευμένων συνδέσμων ευαίσθητα προσωπικά δεδομένα, όπως είναι τα στοιχεία του τραπεζικού λογαριασμού ή της τραπεζικής κάρτας των πολιτών.
Παράλληλα, αυτό που συνιστάται είναι η άμεση διαγραφή τέτοιων μηνυμάτων από τη συσκευή, ώστε να μειώνεται ο κίνδυνος ηλεκτρονικής απάτης ή τυχαίας ενεργοποίησης κακόβουλου λογισμικού μέσω του συνδέσμου που έχει αποσταλεί στους παραλήπτες και μπορεί να βλάψει την συσκευή και τους λογαριασμούς των εφαρμογών (οι ενδιαφερόμενοι μπορούν να ελέγξουν στην εφαρμογή Gov.gr Wallet αν έχουν ειδοποίηση για παράβαση τροχαίας).
Σε περίπτωση που κάποιος έχει ήδη πατήσει σε ύποπτο link ή έχει εισαγάγει στοιχεία τραπεζικής κάρτας, οι αρχές τονίζουν πως πρέπει άμεσα να επικοινωνήσει με την τράπεζά του, ώστε να προστατευθούν οι λογαριασμοί του και οι μελλοντικές συναλλαγές του.